Tech Fridays · Episodio 4
Prima di ogni attacco c’è una fase silenziosa
L’attaccante non lancia nulla, non forza niente. Studia.
Si chiama reconnaissance ed è la fase uno del ciclo di hunting di un bug hunter. È anche il primo dei cinque passaggi che abbiamo raccontato nella serie Tech Friday · Road to Singapore, il percorso che ci ha portati alla demo dal vivo di Orion AI al GovWare 2026 di Singapore: reconnaissance, scelta del bersaglio, exploitation, validazione, reporting.
Partiamo dall’inizio, perché è qui che si decide quasi tutto.
Cosa raccoglie chi attacca
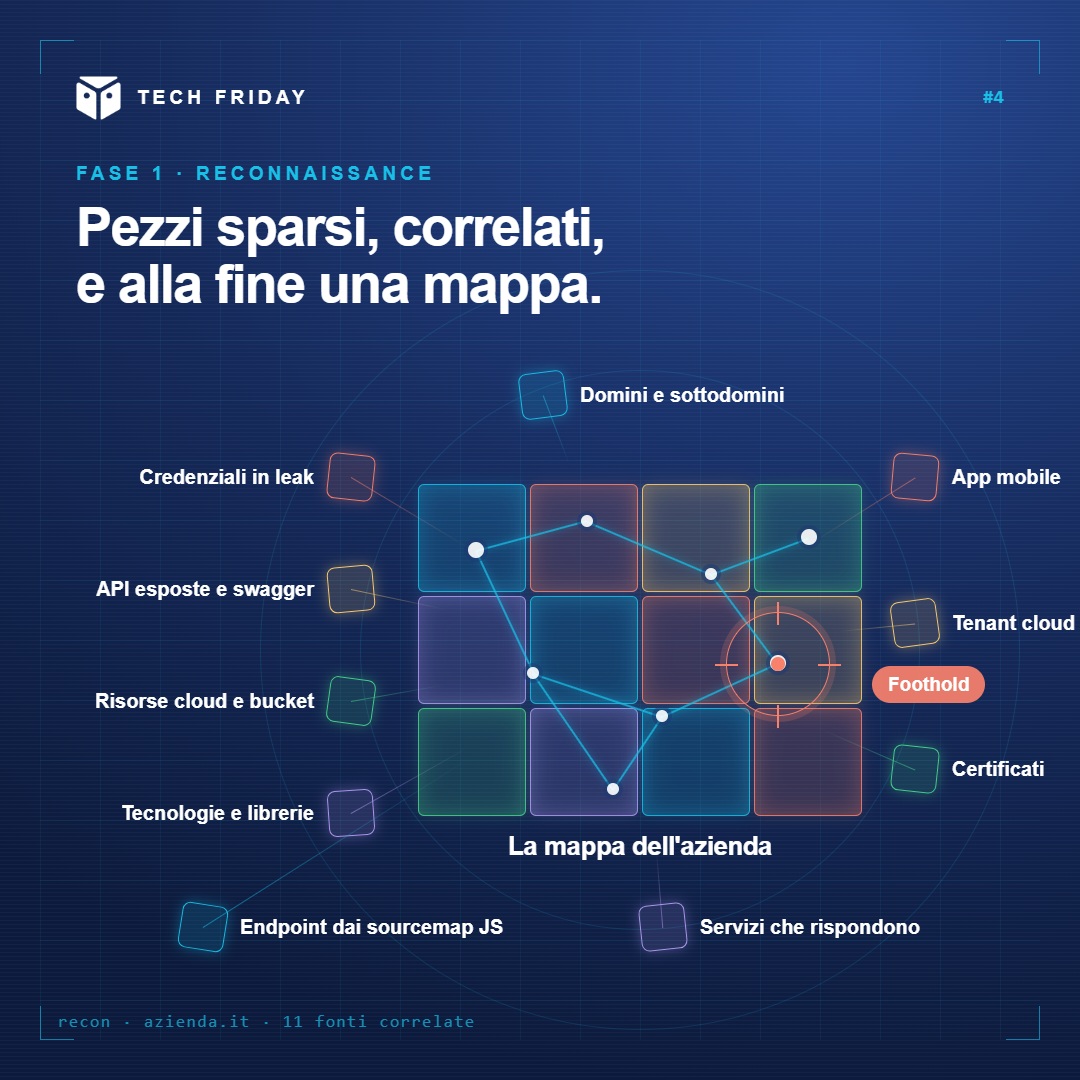
Nella reconnaissance chi vuole colpire raccoglie informazioni pubbliche o esposte, senza toccare nulla in modo invasivo. L’elenco è lungo:
- Domini e sottodomini, compresi quelli che non compaiono da nessuna parte
- Servizi attivi: cosa risponde, su quali porte, con quale software
- Credenziali aziendali già finite in un leak
- Tecnologie in uso, dalle piattaforme principali fino alle singole librerie, per capire dove applicare l’ultimo exploit disponibile
- Risorse cloud esposte: tenant, app, bucket, admin consent
- API esposte e i relativi swagger
- App mobile pubblicate dall’azienda
- Endpoint estratti dai sourcemap JavaScript
- Certificati, anche quelli scaduti su macchine dimenticate
Presi uno per uno, sono pezzi sparsi. Messi insieme e correlati, oggi anche con il supporto dell’AI, diventano una mappa dell’azienda. Quasi sempre più completa di quella che l’azienda ha di sé.
La superficie cresce da sola
Non è una questione di bravura dell’attaccante. La superficie di un’organizzazione cresce ogni giorno, spesso senza che nessuno la governi.
Un ambiente di test acceso per una demo e mai spento. Un sottodominio di un progetto chiuso due anni fa. Un certificato scaduto su una macchina che nessuno ricorda. Sono tutti online. Rispondono tutti. E chi cerca, li trova.
La parte scomoda è questa: il punto debole da cui parte un attacco non è quasi mai quello difeso con più attenzione. È quello che si è dimenticato di avere.
Perché la reconnaissance viene prima di tutto, anche per chi difende
Non si può proteggere una cosa di cui si ignora l’esistenza. Per questo la reconnaissance non è solo il primo passo di chi attacca: è il primo passo di qualsiasi strategia di exposure management.
Guardare la propria azienda con gli occhi di un attaccante significa fare la stessa raccolta, in modo continuo e autorizzato, prima che lo faccia qualcun altro. È da qui che parte Orion AI, la piattaforma di Yalla Security: costruire la mappa reale della superficie esposta, per poi capire quali punti sono davvero sfruttabili.
Nella prossima puntata
Dalla mappa al bersaglio: come si sceglie da dove entrare.
Nel frattempo, una domanda: quanto è grande la vostra superficie reale, secondo voi? Se volete scoprirlo, parliamone.
