Atlas AI
MDR basato su Intelligenza Artificiale con SOC: raccoglie segnali, li trasforma in casi e guida la risposta — IT / IoT / OT.
- Detection & Correlation
- Threat Hunting
- Incident Response
Vendor-agnostic · Integrazione rapida · Monitoraggio continuo
Raccolta
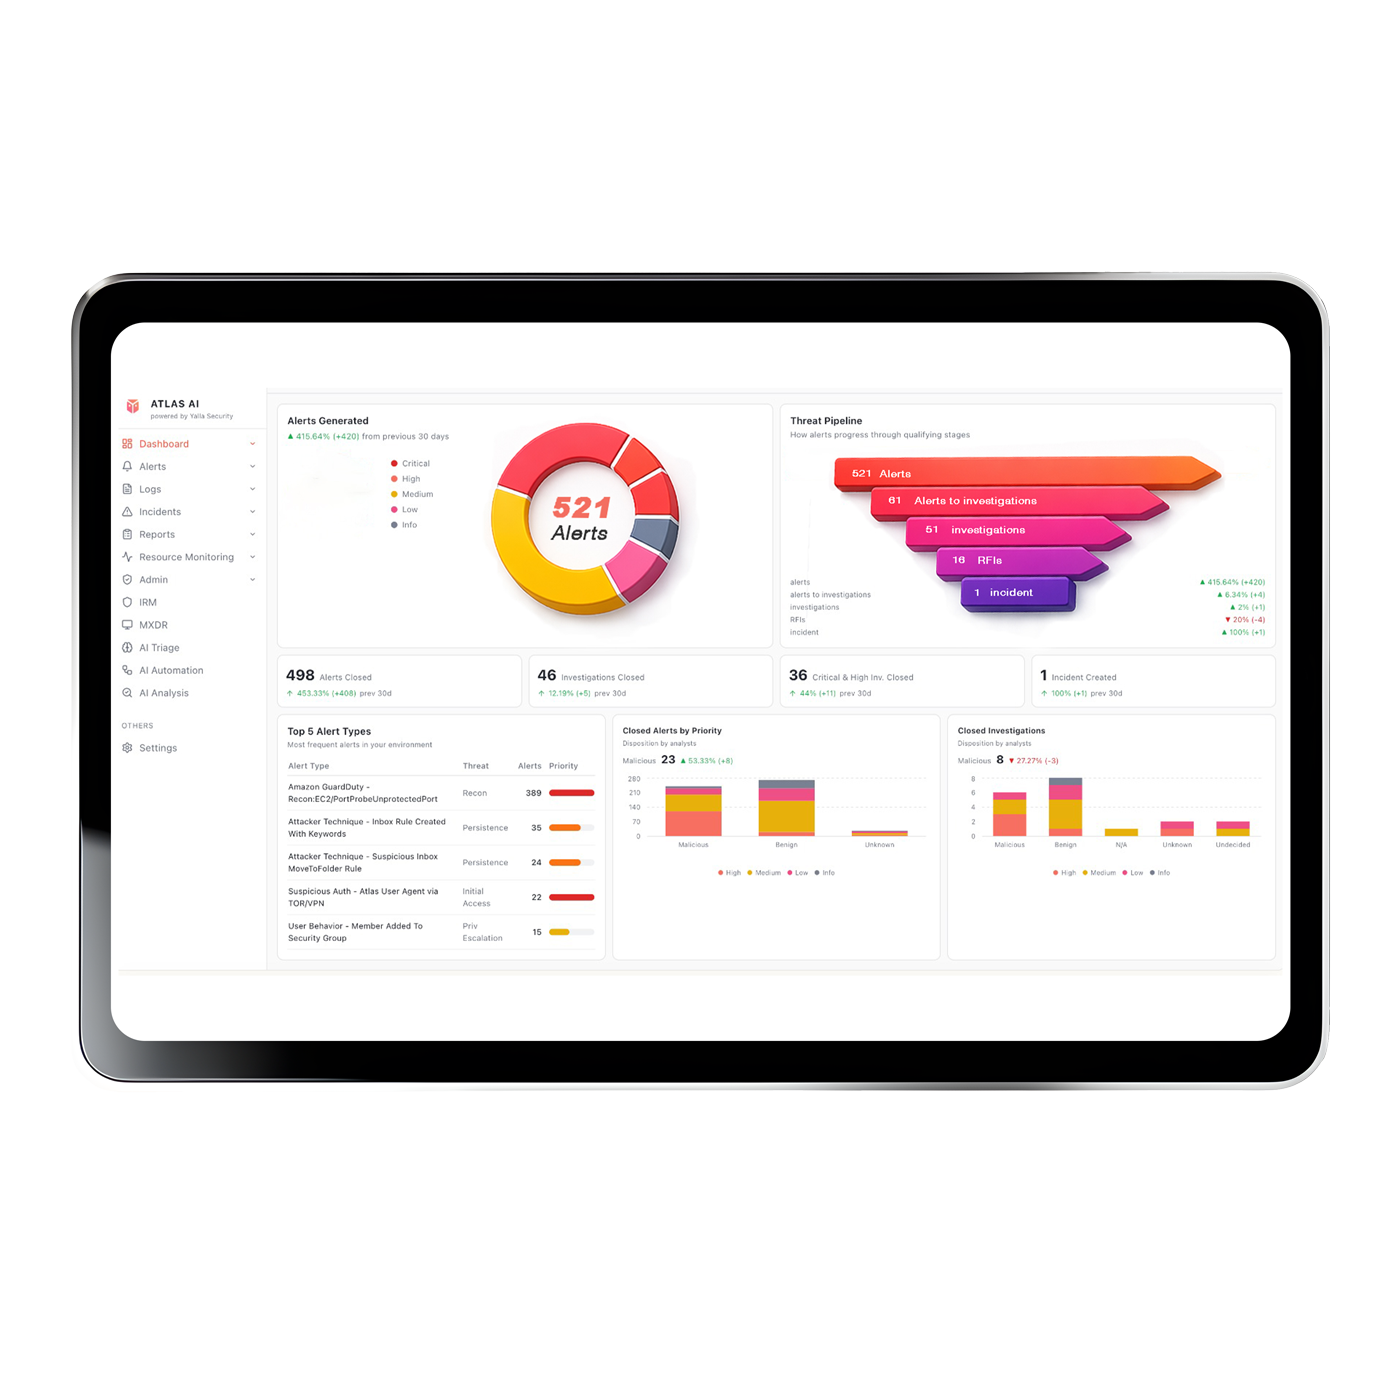
Acquisisce e normalizza eventi provenienti da infrastrutture IT, dispositivi IoT e ambienti OT. Supporta integrazione multi-sorgente per garantire visibilità completa su endpoint, rete, identità e sistemi critici.
Case Management
Ogni evento rilevante viene trasformato in un caso strutturato, completo di timeline, evidenze tecniche e livello di criticità. Il SOC dispone di un quadro chiaro per analisi, tracciamento e gestione dell’incidente.
Correlazione
Analizza e correla eventi multi-sorgente per ridurre il rumore e individuare pattern sospetti. Trasforma alert isolati in segnali coerenti e prioritizzati.
Risposta
Definisce azioni operative chiare, con playbook strutturati e supporto decisionale. Dove possibile, abilita contenimento e remediation automatizzata per ridurre il tempo di risposta (MTTR).
La migliore soluzione di Cybersicurezza
Riduzione dei falsi positivi grazie all' AI
Riduzione del tempo medio per identificare un caso operativo (MTTI) gestiti da AI e playbook autocritici entro 5 minuti
Riduzione del tempo medio di risposta alle minacce (MTTR) rispetto a MDR oggi presenti sul mercato
Integrazioni con fonti log, strumenti di sicurezza e ticketing
Come funziona Atlas
Caso attivo – Severity High
Accesso anomalo su endpoint critico
- 02:14 – Login anomalo da IP estero
- 02:15 – Escalation automatica
- 02:19 – Correlazione con pattern sospetto
- 02:23 – Caso aperto dal SOC
Azione consigliata: isolamento endpoint + reset credenziali
Operatività SOC / MDR
Atlas crea casi con evidenze, timeline e priorità, ciò vuol dire che il tuo team interviene solo se davvero necessario.
Ogni alert rilevato diventa automaticamente un caso strutturato con timeline
degli eventi, evidenze raccolte, indicatori di compromissione e priorità assegnata dall’AI.
Il team SOC di Yalla riceve solo i casi che richiedono l’intervento umano, completi di
contesto, correlati con le altre sorgenti e con un’azione consigliata.
Nessun alert perso, nessun falso positivo da smistare manualmente, solo ciò che merita
davvero attenzione
Scopri Atlas AI
Proteggi.
Previeni.
Cura.
Ogni percorso di cybersecurity efficace inizia da una corretta comprensione del contesto. Compila il modulo per fornirci le informazioni necessarie: ti ricontatteremo per valutare insieme come ridurre il rischio e proteggere il tuo business nel tempo.