Attack Surface & Vulnerability Intelligence
Orion AI
Una sola piattaforma. Exposure management completo.
Exposure assessment, validazione adversarial e remediation nello stesso ciclo, guidati da agenti AI costruiti per agire, non per fornire report.
- Superficie e vulnerabilità nello stesso inventario, esterno e interno.
- Ogni esposizione prioritaria provata con evidenza tecnica, non con un punteggio.
- Remediation con ownership, SLA e riverifica del fix.
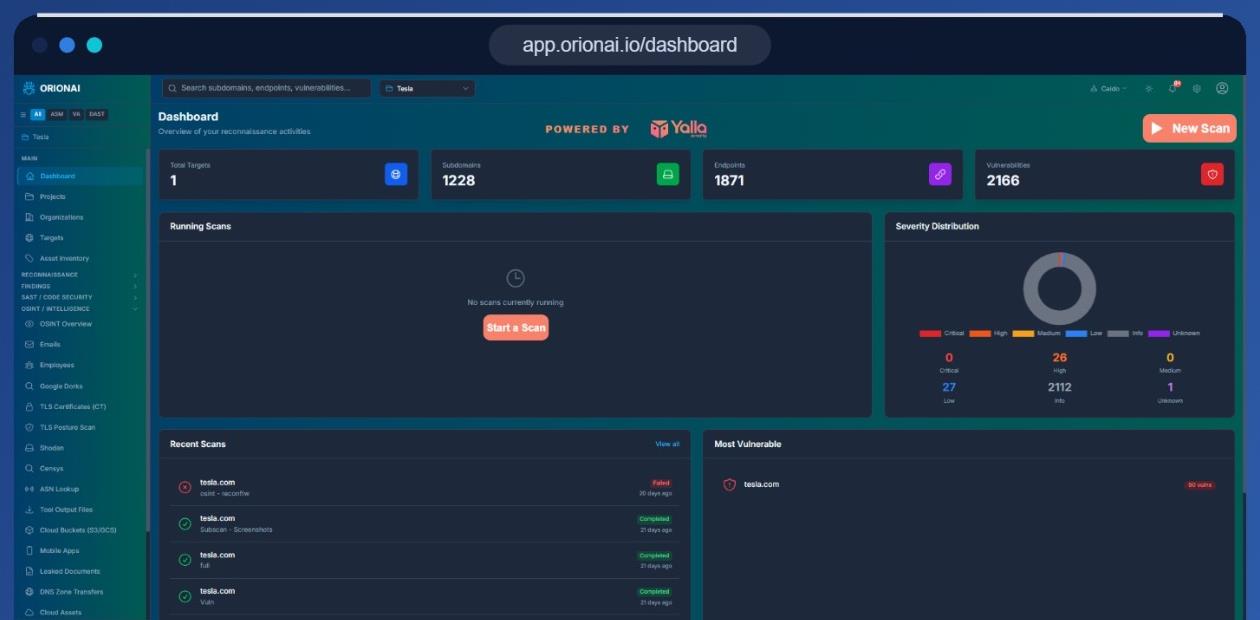
Cos’è Orion AI
Una sola piattaforma per vedere, comprendere e ridurre il rischio
Orion AI è la piattaforma CTEM di Yalla Security. Copre le cinque fasi del Continuous Threat Exposure Management e unisce Exposure Assessment, Exposure Validation, Continuous Penetration Test e Remediation Workflow in un solo contratto, trasformando segnali tecnici in lavoro assegnato.
01
Un ciclo unico, non dieci strumenti scollegati.
Superficie di attacco, vulnerabilità, validazione e remediation nello stesso contratto e nella stessa piattaforma.
02
Prima la prova, poi l'allarme.
Ogni esposizione prioritaria arriva con un’evidenza tecnica che la dimostra, non con un punteggio da interpretare.
Una console unica che scopre la superficie, prova l’exploitability nel contesto reale e trasforma ogni esposizione validata in lavoro assegnato.
Il valore non sta solo nella discovery, ma nel collegare esposizione, prova e fix verificato in un ciclo continuo.
03
Agenti che agiscono, non che si limitano a riassumere.
Ricerca, sviluppo di exploit, remediation e pentest agentico lavorano dentro il ciclo operativo.
04
Esterno e interno, dove decidi tu.
Perimetro esposto e reti interne via sonda on-prem. SaaS multi-tenant, istanza dedicata, sonda on-prem o full on-prem: i dati restano dove decidi tu.
Capacità Core
Quattro pilastri, un ciclo operativo unico
01 ·
EAP
Exposure Assessment
Discovery continua di sottodomini, IP, risorse cloud, API, shadow IT e dipendenze di terze parti. Superficie e vulnerabilità nello stesso inventario, con un ranking unico su CVSS, EPSS, CISA KEV e contesto di business. Early warning su CVE e non-CVE dall’Exploit Lab interno.
02 ·
AEV
Exposure Validation
Correla CVE, misconfigurazioni e servizi esposti sullo stesso asset e valuta l’exploitability nel contesto reale. Le esposizioni prioritarie vengono testate e l’evidenza tecnica resta allegata al finding. Il triage AI scarta duplicati e falsi positivi prima che arrivino al team.
03 ·
CPT
Continuous Penetration Test
La metodologia di un pentester, eseguita in continuo: daily, on-demand o al cambio di perimetro, senza scheduling manuale. Oltre 30 strumenti orchestrati e agenti che concatenano ricognizione e attacco, con approvazione umana sulle azioni sensibili.
04 ·
WORKFLOW
Remediation Workflow
Ogni esposizione validata diventa lavoro assegnato: proprietario, SLA, azione operativa e riverifica finale. Il lavoro arriva nei tuoi sistemi via API REST e webhook, e nessun ticket viene chiuso sulla fiducia.
Cosa risolve
Dal rumore tecnico alle priorità operative
La proliferazione di tool crea un execution gap, non un visibility gap. Gli scanner trovano, il ticketing traccia, le dashboard mostrano: nessuno collega il segnale al risultato.
Senza Orion AI
- Oltre dieci strumenti, ognuno con una vista parziale.
- Backlog che cresce più veloce della remediation.
- Severità teoriche, nessuna evidenza di sfruttabilità.
- Pentest annuali su un perimetro che cambia ogni settimana.
- Fix chiusi senza verifica, MTTR misurato in mesi.
Con Orion AI
- Una piattaforma e un contratto per tutto il ciclo CTEM.
- Focus sulle poche esposizioni provate e prioritizzate.
- Evidenza tecnica allegata a ogni esposizione prioritaria.
- Test continuo, riattivato anche dal cambio di perimetro.
- Ownership, SLA e riverifica del fix fino alla chiusura.
Vuoi vedere come cambia la prioritizzazione nel tuo contesto?
Come funziona
Un ciclo continuo, non un report una tantum
Orion AI copre tutte le fasi, in un flusso continuo dal perimetro al fix verificato.
Step 1 · Scope
Perimetro
Asset, contesto business e sistemi critici: cosa conta davvero proteggere.
Step 2 · Discover
Scoperta
Asset, servizi, identità e leak scoperti in continuo, anche quelli mai dichiarati.
Step 3 · Prioritize
Priorità
Risk scoring su EPSS, CVSS, CISA KEV, exploit trending e criticità dell’asset.
Step 4 · Validate
Prova
L’AI prova la sfruttabilità reale: evidenza tecnica, non un punteggio teorico.
Step 5 · Mobilize
Azione
Ticket con ownership e SLA, remediation tracciata e riverificata.
Fasi secondo il framework Continuous Threat Exposure Management (CTEM) di Gartner®
Valutazione continua, 24/7Orion AI lavora come un ciclo persistente, non come un assessment isolato.Fasi secondo il framework Continuous Threat Exposure Management (CTEM) di Gartner®
Il valore
Il valore della piattaforma non è vedere di più. È decidere prima e intervenire meglio.
Il valore cambia forma a seconda di chi guarda: security, IT e business lavorano sulla stessa piattaforma.
Consolidamento
una piattaforma al posto di circa dieci tool specialistici.
Prove, non probabilità
nel backlog arriva solo ciò che è provato.
Anticipo sull'attaccante
early warning su CVE e non-CVE, la finestra si chiude prima.
Valore misurabile
KPI di esposizione e report board-ready.
Cybersecurity Assessment
Scopri Orion AI
Proteggi
Il prossimo passo è vedere la tua superficie d’attacco. Partiamo dal perimetro che hai già: una demo guidata di 45 minuti sui tuoi asset, poi un PoC di 30 giorni con KPI misurati.
Contatto diretto: offensive@yallasec.com